
完全手動による
スマートフォンアプリケーション診断
AWS、Google Cloud 上の
スマートフォンアプリケーションの安全性を確認へ
Mobile application security testing
スマートフォンアプリケーション診断は、AWS、Google Cloud 上で構築されたAndroid/iOS/iPadOS対応のスマートフォンアプリを対象にした脆弱性診断サービスです。ハッカーの攻撃手法を熟知した、経験豊富なセキュリティエンジニアが手動で脆弱性診断を実施いたします。診断によって対処すべきセキュリティリスクが見つかった場合は、実践的なセキュリティ対策のご提案を行います。また、ご要望に応じて、主要クラウド認定資格を有するエンジニアが、課題解決に至る過程を技術的にサポートいたします。
CloudCREWでセキュリティの課題解決へ
CloudCREW solves your security issues
- スマートフォンアプリの新規リリース/大型アップデートを控えており、セキュリティ評価を行う必要がある
- コンプライアンス順守のため、信頼ある第三者による脆弱性診断が必要である
- クライアントに脆弱性診断の診断結果報告書を求められている
- 専門家が手動で行う脆弱性診断で、セキュリティリスクを洗い出したい
- セキュリティリスクの解消・低減に向けて、専門家による技術支援を受けたい
スマートフォンアプリケーション診断の特長
Features of mobile application security testing
-
特長
01

高度な知見を持つセキュリティエンジニアによる手動診断
多種多様な診断実績と高度な知見を持つセキュリティエンジニアが、完全手動による診断を実施いたします。高度なエンジニアリングによってアプリケーションの仕様を把握し、逆アセンブル/逆コンパイルによる静的解析では、アセンブル/中間言語の解析、暗号ロジックなどを検査いたします。また、適切なアプローチによる動的解析を行います。
-
特長
02

多様なフレームワーク、通信プロトコルなど柔軟に対応
診断対象となるフレームワーク、通信プロトコルなどは、柔軟にご対応可能です。クロスプラットフォーム環境、通信プロトコル、お客さまでご用意されたSDK/フレームワーク、またアンチデバッグ機構が有効な状態のアプリケーションでも、スマートフォンアプリケーション診断を実施できます。
-
特長
03

一般的な脆弱性基準や独自の要件に応じたセキュリティ観点
JSSEC Androidアプリのセキュア設計・セキュアコーディングガイド、OWASP Mobile Top 10、OWASP MASVSといった一般的な脆弱性基準やお客さまの要件に応じてカスタマイズしたセキュリティ観点で診断を実施できます。特にご指定がない場合、CloudCREWよりご提案いたします。
※ JSSEC Androidアプリのセキュア設計・セキュアコーディングガイドは、一般社団法人日本スマートフォンセキュリティ協会(JSSEC)が毎年発表するガイド文書です。Androidアプリケーションのセキュリティを考慮した設計・開発に関するノウハウがまとめられています。
※ OWASP Mobile Top 10とは、The OWASP Foundationによって毎年発表される「モバイルアプリケーションにおけるセキュリティ脅威 Top 10」を指します。
※ OWASP MASVSは、モバイルアプリケーションの設計や開発、テストをするときに必要とされるセキュリティ要件のフレームワークを定めたドキュメントです。
-
特長
04

わかりやすい診断結果に基づき、問題解決へ
脆弱性の検出時は、診断結果報告書で脆弱性の再現方法をご案内いたします。脆弱性が再現されたスクリーンショット、攻撃スクリプトなどのエビデンスなどをご用意する場合も。そして、具体的な対策や技術サポートのご提案により、迅速に問題解決に向けたアクションを取ることができます。
スマートフォンアプリケーション診断の手法
Method of mobile application security testing
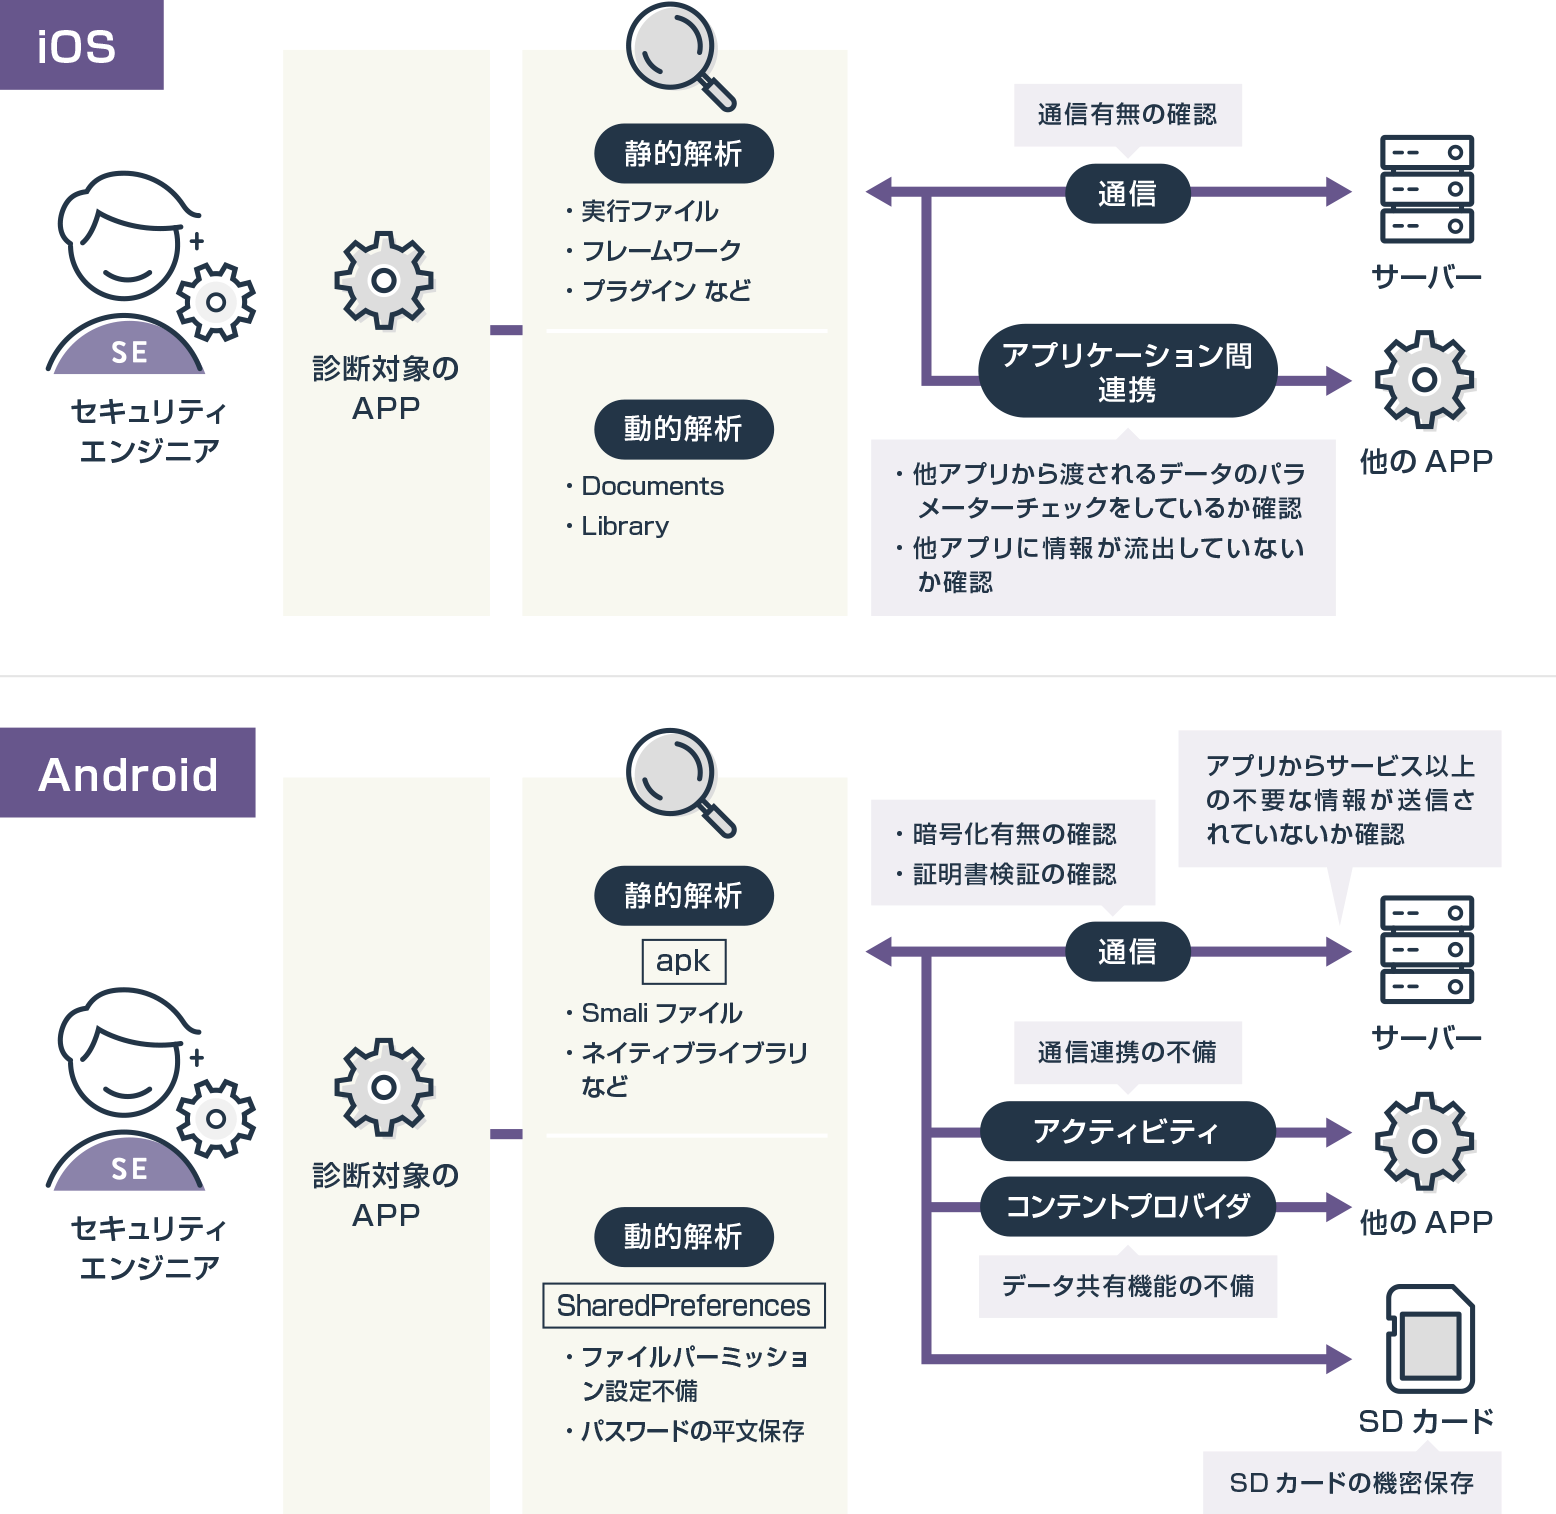
AWS、Google Cloud 上で構築されたiOS、iPadOSまたはAndroid対応のスマートフォンアプリケーションに対してセキュリティ評価を行います。CloudCREWは、1,300件(2023年1月時点)以上のスマートフォンアプリケーション診断を手掛けたGMOサイバーセキュリティ byイエラエ株式会社と提携しています。豊富な経験と高い技術力を備えたセキュリティエンジニアが手動による診断を行います。
診断対象となるプラットフォーム
Cloud platform & mobile OS
AWSまたは Google Cloud 上で開発されたスマートフォンアプリケーションが診断対象です。診断対象となるスマホアプリケーションがサポートするOSの種類、そしてバージョンをご指定ください。
対応クラウド一覧


OS
Android、iOS、iPadOS
スマートフォンアプリケーション診断のプラン
Plans of mobile application security testing
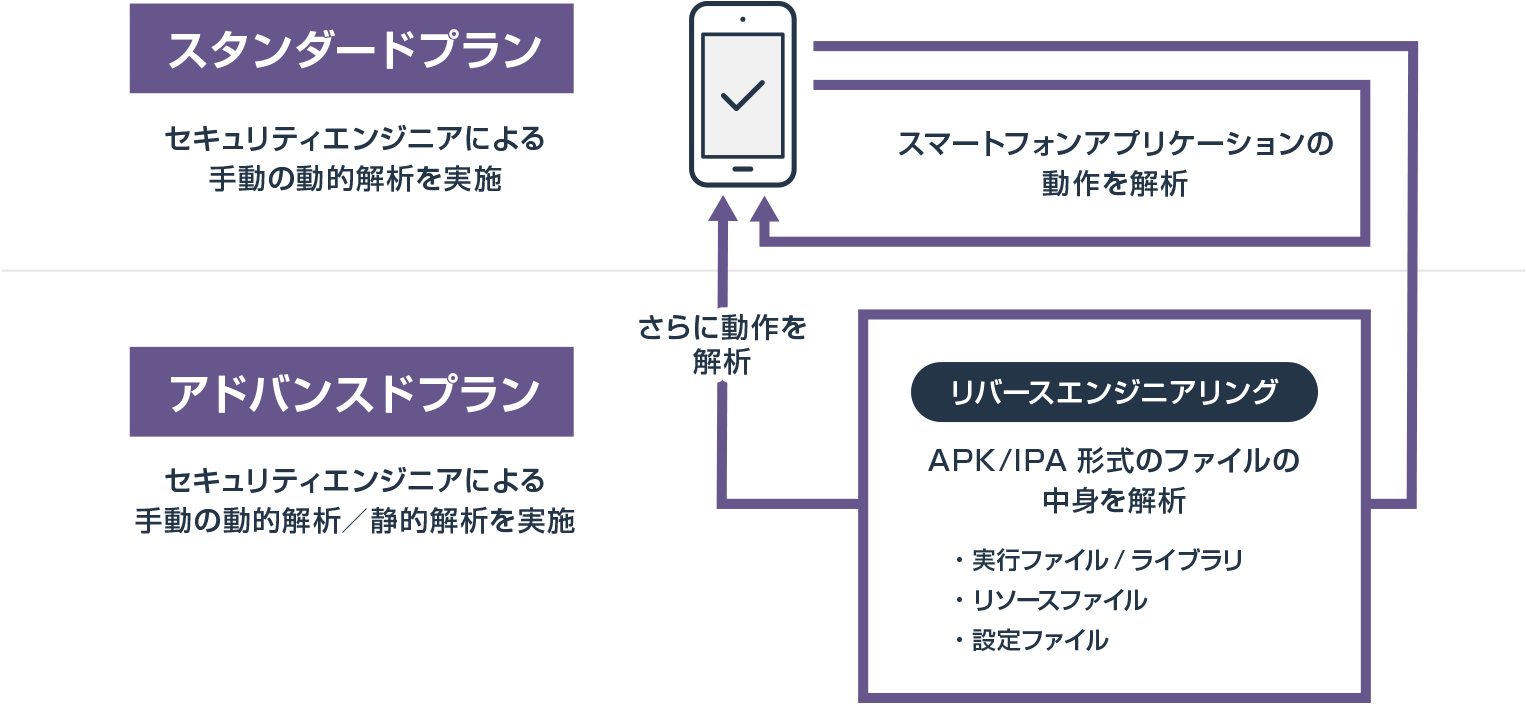
スマートフォンアプリケーション診断では、診断範囲や解析手法の異なる2種類のプランをご用意しています。ご希望の納期、ご予算、ご要件などに応じて、最適なプランをご提案いたします。また、カスタマイズのご相談も承ります。

スマートフォンでご覧のお客さまは、表を右にスクロールして各プランの詳細をご確認ください。
| プラン名 | スマートフォンアプリケーション診断 スタンダードプラン |
スマートフォンアプリケーション診断 アドバンスドプラン |
|---|---|---|
| サービス概要 | 高度な知見を持つセキュリティエンジニアが、iOSまたはAndroidのスマートフォンアプリケーションを手動で操作します。そして、その動作を解析することで脆弱性の有無を探ります。 | 高度な知見を持つセキュリティエンジニアが、iOSまたはAndroidのスマートフォンアプリケーションを手動で操作します。そして、その動作を解析することで脆弱性の有無を探ります。 また、リバースエンジニアリングを実施して、APK/IPA形式のファイルから中間コードや機械語を取得します。コードを読みながら動作を解析するため、単に動作させるだけではわからない深層部分の脆弱性を見つけられます。 |
| 料金 | 個別見積もり | 個別見積もり |
※ 深刻な問題が発見された場合、診断実施日の翌々営業日までにご報告いたします。
※ 診断結果報告書のご提出より1カ月間は、診断結果に対するお問い合わせを承ります。
※ 訪問またはオンラインによる報告会、再診断はオプションで承ります。
想定脅威別で見る診断内容
Test & check security threats
通信経路上の攻撃や端末取得者による攻撃など、スマートフォンアプリケーションは日々、攻撃の危機にさらされています。想定される脅威に応じて、スマートフォンアプリケーション診断の各プランがカバーする範囲を確認できます。なお、ご要件に応じて、カスタマイズのご相談も承ります。
スマートフォンでご覧のお客さまは、表を右にスクロールして各プランの詳細をご確認ください。
| 主な診断内容 | 端末拾得者による攻撃 | 不正アプリによる攻撃 | 通信経路上の攻撃 | Webサイト経由の攻撃 | アプリ不正利用者による攻撃 | |
|---|---|---|---|---|---|---|
| 情報の保管 | バックアップ操作による情報抽出 | ○ | ― | ― | ― | ― |
| 重要情報の送信方法 | ○ | ― | ― | ― | ― | |
| 暗号化の不備 | ○※ | ― | ― | ― | ― | |
| 機微情報の平文保管 | ○ | ○ | ― | ― | ― | |
| アクセス許可設定の不備 | ○ | ○ | ― | ― | ― | |
| 通信 | 暗号化・改ざん検知の不備 | ○ | ― | ○ | ― | ― |
| 平文通信 | ○ | ― | ○ | ― | ― | |
| WebViewを通じたアプリ乗っ取り | ○※ | ― | ○ | ― | ― | |
| アプリ連携 | アプリ連携を通じた妨害 | ○※ | ○※ | ○※ | ○※ | ― |
| アプリ連携を通じたアプリ乗っ取り | ○※ | ○※ | ○※ | ○※ | ― | |
| アプリ連携を通じた情報漏えい | ○※ | ○※ | ○※ | ○※ | ― | |
| その他 | アプリ解析を容易にする設定・実装 | ― | ― | ― | ― | ○ |
| 秘密情報の埋め込み | ― | ― | ― | ― | ○ | |
| 不適切な認証 | ― | ― | ― | ― | ○ | |
主な診断項目一覧
Checklist for mobile application security testing
スマートフォンアプリケーション診断の主な診断項目です。お選びの診断プランによって、診断項目は異なります。なお、診断項目は、適宜更新されています。最新の診断項目一覧をご希望の場合は、お問い合わせください。
スマートフォンでご覧のお客さまは、表を右にスクロールして各プランの詳細をご確認ください。
| 主な診断項目一覧 | スタンダード プラン |
アドバンスド プラン |
|
|---|---|---|---|
| 情報の保管 | バックアップ操作による情報抽出 バックアップ攻撃による重要情報の窃取可否などを調査 |
○ | ◎ |
| 重要情報の送信方法 永続化を注意すべき情報を永続化しているかなどを調査 |
○ | ◎ | |
| 暗号化の不備 他アプリが復号可能な状態で機微な情報を保存しているか、また暗号アルゴリズムなどの強度について調査 |
― | ◎ | |
| 機微情報の平文保管 平文で機微な情報を保存しているかなどを調査 |
○ | ◎ | |
| アクセス許可設定の不備 不適切なパーミッションで重要情報を保存しているかなどを調査 |
○ | ◎ | |
| 通信 | 暗号化・改ざん検知の不備 証明書を適切に検証しているかなどを調査 |
○ | ◎ |
| 平文通信 平文で機微な情報を送受信しているかなどを調査 |
○ | ◎ | |
| WebViewを通じたアプリ乗っ取り Native JS間連携の実装不備によって、任意コード実行ができるかなどを調査 |
― | ◎ | |
| アプリ連携 | アプリ連携を通じた妨害 アプリ連携を通じて、外部からアプリをクラッシュさせられるかなどを調査 |
― | ◎ |
| アプリ連携を通じたアプリ乗っ取り アプリ連携を通じて、外部からアプリを不正に制御できるかなどを調査 |
― | ◎ | |
| アプリ連携を通じた情報漏えい アプリ連携を通じて、外部から機微な情報を読み取れるかなどを調査 |
― | ◎ | |
| その他 | アプリ解析を容易にする設定・実装 難読化の有無やデバッグが可能かなどを調査 |
○ | ◎ |
| 秘密情報の埋め込み 公開鍵暗号方式における秘密鍵など、埋め込むべきでない情報が埋め込まれているかなどを調査 |
○ | ◎ | |
| 不適切な認証 認証に用いるべきではない情報で認証しているかなどを調査 |
○ | ◎ | |
診断の流れ
Flow
-
ヒアリング
&事前準備診断対象に関するヒアリングや機密保持契約書の締結など、事前準備を行います。
- ご希望の納期、セキュリティ要件、サービス概要などのヒアリング
- 診断対象アプリ実行ファイルのご共有
- アプリ実行に必要な資材(機器、アカウントなど)のご共有
診断対象やご予算、ご要望を考慮した上で、CloudCREWから診断プランをご提案いたします。お見積もりと一緒にご提出いたします。診断プランが決まりましたら、ご発注・ご契約いただきます。
-
診断実施
スマートフォンアプリケーション診断を実施いたします。
なお、深刻な問題が発見された場合、速報としてご連絡いたします。 -
診断結果報告書&改善案提出
総合評価、脆弱性の詳細や再現手順、推奨する対策などを報告書としてご提出いたします。
-
診断後サポート
診断結果報告書のご提出より約1カ月は、報告書に関するご質問を承ります。
改修作業など、ご要望に応じてクラウド環境に関する技術サポートのご依頼も承ります。
必要に応じて、再診断および再診断後のサポートを承ります。
クラウドとセキュリティの専門家で連携、
シームレスなサポート体制を構築
Comprehensive support for mobile application security assessment
AWS、Google Cloud に特化した技術者集団であるCloudCREWは、国内最大規模のホワイトハッカー組織(2025年3月時点)を有するGMOサイバーセキュリティ byイエラエ株式会社と提携して、セキュリティリスクの解消・低減を目指したシームレスなサポート体制を敷いています。診断前のコンサルティング、高精度の脆弱性診断の実施から診断結果のご報告、セキュリティの課題解消に向けた施策のご提案・実行に至るまで、ワンストップで包括的なサポートを受けられます。クラウドや脆弱性診断に不慣れなお客さまでも、安心してご利用いただけます。
AWS / Google Cloud の認定パートナー

AWSパートナー、Google Cloud Service パートナーであるCloudCREWは、法人ビジネスのIT基盤となるクラウド開発・設計、監視・運用を専門としています。
技術力に定評あるホワイトハッカー組織

豊富な診断実績で培った高い技術力を駆使し、ハッカーの攻撃手法を熟知したセキュリティエンジニアが攻撃者目線で評価を行います。